Si nos seguimos centrando en primera instancia al correo electrónico, pero siempre sin olvidar que el inicio del “phishing” puede ser a través de otros servicios:
• Sitio Web
Ejemplo el servidor italiano aruba.it, en junio de este año sufrió un ataque a gran escala usando la herramienta Web Sploit MPACK información desde las páginas de Panda:

Este Kit que se ejecuta en un servidor web que tenga instalado PHP y que dependiendo del navegador utilizado por el usuario, intenta explotar diferentes vulnerabilidades en el equipo de dicho usuario. Hispasec informaba de 11179 Web Sites legítimas comprometidas, es decir que las personas que visitaban dichas páginas y su sistema era vulnerable, eran redireccionadas mediante un IFRAME oculto a otras máquinas donde eran afectadas por la descarga de un troyano con programas capaces de robar información confidencial como la de acceso a la banca electrónica.
El programa malicioso detecta automáticamente el navegador entre los que incluye:
• Internet Explorer
• Opera
• Konqueror
• Lynx
• Netscape
• Mozilla
• Firefox
Y entre los Sistemas Operativos:
• Linux
• Windows
• Windows NT
• Mac
• FreeBSD
La última versión de mPack, 0.90, incluye los siguientes exploits:
• MS06-014
• MS06-006
• MS06-044
• MS06-071
• MS06-057
• WinZip ActiveX overflow
• QuickTime overflow
• MS07-017
Entre los “Top Ten” de las páginas infectadas de la versión 0.90 se encontraba la de la presentadora Marta Torné, lo que provocó gran número de infectados en España.
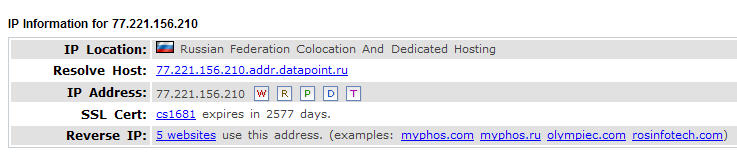
El código malicioso descargado nos llevaba a servidores alojados en máquinas pertenecientes al Sistema Autónomo de Russian Business Network (RBN), empresa que iremos encontrándonos a lo largo de este artículo.
Este es un método cada vez más popular del ataque de phishing, una Web con contenido malicioso. Esté puede estar incluido dentro de una página Web administrada por el Phisher, o de una página de una tercera parte con un cierto contenido encajado, como en el ejemplo mencionado.
Las técnicas empleadas son tales como:
1) La inclusión de código HTML (tales como el que está presentado en el ejemplo del email de Westpac). dentro de Web site populares, tableros del mensaje.
2) El uso de terceros, o falsificaciones, banners de publicidad para llevar a clientes al Web Site del Phisher (ver técnica siguiente “banners”)
3) El uso de bugs (items escondidos dentro de la página tal como un gráfico de “tamaño-cero”) rastrean a un potencial cliente para un ataque de phishing.
4) Insertar código malicioso dentro de la página Web que explota una vulnerabilidad conocida de los clientes e instala el software del Phishers (p.e. keyloggers, grabadores screen, pertas traseras y otros troyanos).
5) El abuso de relaciones de confianza dentro de la configuración del cliente Web para utilizar los scripts de sitios autorizados o áreas de almacenamiento de datos.
6) El uso de ventanas de publicidad automática (pop-ups) o frameless para disfrazar el origen verdadero del mensaje del Phishers.
• Banners
Otra de las técnicas utilizadas es la inserción de banners publicitarios del servicio de la entidad bancaria que en el hipervínculo nos lleva a la Web-Spoofing.
Los banners de publicidad es un método muy sencillo que los Phishers utilizan para redireccionar a un cliente de una entidad a un Web-Spoofing para capturar la información confidencial. Usando copias de banners publicitarios y colocando en sitios Web populares y algunas técnicas sencillas de la ofuscación de URL para oscurecer el destino final.

• IRC e IM
El aumento de las comunicaciones en tiempo real empleando Internet, ya sea el antiquisimo IRC como el novel y popular IM (Mensajería instantánea) son sistemas que el phisher explota para comunicarse con las victimas y a través de las funcionalidades que incluyen el software de comunicación establecer los vectores del ataque.
Muchos clientes IRC y de IM permiten incorporar contenido dinámico (p.e. gráficos, URL, multimedia, etc.) para enviar a los participantes de un canal, es una tarea trivial emplear muchas de las técnicas de phishing utilizadas en ataques basados en Web.
El uso común de Bots (programas automáticos que escuchan y toman parte en debates en grupo) en muchos de los canales populares, implica que es muy fácil para un Phisher mandar anónimamente información semirelevante de enlaces e información falsa a las potenciales victimas.
• VoIP phishing (vishing - voice phishing)
El vishing es similar al email fraudulento en que el phisher se hace pasar por la entidad bancaria, aquí a través de la voz simula una aparencia y conjugando técnicas de ingeniería social redirige a la victima a sus propositos, como que se conecte a la WebSpoofing, se baje el software malicioso o simplemente a través de telefonía le facilite los datos confidenciales. Tambien el ataque puede venir a través de otro servicio (IM, email, …) y desviar al usuario a un control telefónico.
• Resultados de busquedas
El emplear técnicas de promocionar la respuesta en buscadores es una de las técnicas utilizadas para que el usuario al buscar un servicio o página Web encuentre el resultado del phisher y así encaminarle a su interés para sonsacarle la información.
• Tablones de anuncios, foros de noticias, redes sociales
La inserción de mensajes con carga de Ingeniería social, recomendando acciones que conllevaran a situaciones de exposición al peligro en vez del propósito de la victima con la realización de la actividad que pensará que con esa acción realizaría la actividad propuesta por el phisher.
• Descarga de software a través de servicios de Internet
Los fakes, o software falseado, es otra de las técnicas utilizadas para insertar código malicioso en las máquinas de las victimas. El uso masivo de clientes de intercambio de ficheros hace que sea muy fácil la distribución de estos malwares.
• Phishing por equipos troyanizados
Mientras el medio de destino del ataque de phishing se puede variar, el origen del mismo cada vez más es utilizado PC’s comprometidos Cuando un Troyano ha sido instalado permite al phisher (junto con remitentes de spam, programas warez, Bots de DDoS, etc.) utilizar la computadora personal como un propagador de los mensajes. Consecuentemente, el rastreo al iniciador del ataque de Phishing es muy difícil.
Los equipos troyanizados va en aumento a pesar de las empresas antivirus. Las redes criminales han desarrollado técnicas de éxito para engañar a los usuarios e instalen el troyano. Ahora operan grande redes troyanizadas (pasar de más de mil equipo no es una rareza) capaces de lanzar emails de phishing o servir de alojamiento de Web-Spoofings.
Esto no quiere decir que un Phishers no utilice troyanos contra un cliente para observar específicamente su información confidencial.
De hecho, para recoger la información confidencial de varios miles de clientes simultáneamente, el Phishers debe ser selectivo acerca de que información desean almacenar o tendría una sobrecarga de información.