Mostrando entradas con la etiqueta forensics. Mostrar todas las entradas

domingo, 18 de octubre de 2015

10 consejos de seguridad ante un ataque a tu dispositivo móvil

Ante todo decir que la siguiente relación no están todas las medidas y que muchas de las mismas pueden y deben ser implementadas antes de que el ataque se produzca.

Cada caso conlleva unas medidas específicas según los factores propios del mismo pero es evidente que debemos dar una serie de consejos elementales y sencillos de realizar que sean válidos para la mayoría de situaciones y para la globalidad de los usuarios de tecnología:

1)     Analizar el incidente con calma

Si se ha producido el ataque y nos han comprometido nuestra información mantén la calma, muchas veces esto no supone ninguna amenaza, hay que hacer un estudio de este compromiso para saber realmente el alcance del mismo. Si piensa que no es capaz de llevar este análisis con éxito derive al mismo a un profesional de su confianza, él le asesorará de si además de asegurar el dispositivo debe realizar alguna acción legal contra los autores del mismo y como tratar y adquirir las evidencias de los hechos para no contaminarlas en ese proceso.

2)     Pasar a un estado seguro

Cualquier incidente que hayamos sido víctimas o sospecha de que se ha producido nos obliga a que debemos sustituir todas nuestras credenciales (contraseñas y medidas de seguridad) a unas nuevas y más seguras.

3)     Revisar  información sobre transacciones

Debemos analizar nuestros modos de pagos para revisar los estados de las cuentas, direcciones de envíos, cuentas vinculadas o cualquier cambio realizado en las mismas. Revisar los informes de las tarjetas de crédito para detectar cualquier uso inapropiado de las mismas, en caso de detectarlo cancelarla inmediatamente y cambiarla por otra no comprometida.

4)     Cuentas vinculadas

Las cuentas vinculadas, números de teléfono asociados, preguntas de seguridad suelen ser cambiadas para poder tener una forma en el futuro de hacerse con el servicio, es importante el revisar y cambiar las mismas en caso de que las asociadas puedan estar bajo el control de un tercero.

5)     Desautorizar las aplicaciones

Debemos desautorizar todas las aplicaciones conectadas a aquellas que estén conectadas a alguna cuenta de correo electrónico o cuentas de Red Social como Twitter o Facebook comprometida. Luego las volveremos a conectar cuando recuperemos las mismas y sepamos que las asociaciones vuelven a estar seguras.

6)     Utilizar la seguridad de doble verificación

Activar las opciones de dos factores de autenticación en todas las cuentas y servicios que lo admitan.

7)     Recuperar las cuentas

Aquellas cuentas que hayan sido secuestradas diríjase a los administradores de las mismas para seguir los protocolos de recuperación, los servicios populares y mayoritarios como Google, Facebook, Apple, Microsoft, Twitter, Yahoo!, etc. tienen pasos detallados y guías para su recuperación.

8)     Actualizar el Sistema Operativo, "firmware" y aplicaciones del dispositivo móvil

La mayoría de los ataques se basan en vulnerabilidades conocidas y muchas de ellas ya corregidas en las últimas actualizaciones de software. Es importante estar al día en las actualizaciones para prevenir la explotación de esas vulnerabilidades.

9)     Analiza la seguridad de tu dispositivo

Debemos concienciarnos a que aunque la utilización de un Sistema antimalware no es garantía absoluta de Seguridad pero su utilización y periódicos análisis de seguridad nos mitigarán el riesgo a las amenazas que los mismos protegen y que es un porcentaje muy alto, pero muy alto, de la totalidad de las mismas. Es conveniente integrar en el dispositivo una solución integral antimalware de una firma de confianza y periódicamente combinar con escaneos de seguridad de otras firmas o chequeos complementarios.

10)  Mantenerse informado y divulgar información


Si utiliza un dispositivo y/o servicio tecnológico debe obligarse a mantenerse informado sobre la seguridad del mismo para constantemente implementar en sus hábitos las medidas de seguridad adecuadas. También es importante que difunda sus conocimientos en seguridad con sus familiares y amigos para prevenirlos de situaciones de riesgo para sus datos.

domingo, 2 de noviembre de 2014

Antiforensics y la Alquimia de los bits

El día 01 de noviembre de 2014 presente en la No cON Name una charla/taller sobre técnicas antiforensics.

El fin perseguido era demostrar que no solo es suficiente con tener conocimientos de las técnicas, herramientas y utilizar una metodología sino que se precisa averiguar las transformaciones que se han podido introducir y/o combinar además del perfil del posible autor para poder solucionar un caso.

Introducirnos a una funcionalidad como los “Alternate Data Stream” y ver que su uso puede ser explotado por la ciberdelincuencia para ocultar información o incluso Malware.


Demostrar que al llevar a cabo un análisis forense no podemos darlo como bueno con los resultados encontrados y que siempre deberemos adecuar el estudio a las características de los factores intervinientes no solo materiales sino y sobre todo los humanos. 

Las personas implicadas en el incidente sus motivaciones y situaciones particulares obligaran al perito a profundizar en su raciocinio en búsqueda del esclarecimiento del caso.

También ver que no hace falta muchos conocimientos técnicos ni tener que elaborar sofisticadas herramientas con código altamente especializado para poder crear información donde los investigadores no suelen mirar, como con la propia herramienta de un fabricante para actualizar el firmware de su producto es suficiente para utilizarse para el fin descrito.

Se termina analizando un caso en que se sospecha que contiene una clave de descifrado necesaria para poder esclarecer un compromiso y se vera que cuando creemos que hemos solucionado el enigma solo hemos encontrado lo que el ciberdelincuente quería.

el enlace de la presentación lo podéis encontrar en la plataforma "Prezi":

Presentación de Antiforensics y la Alquimia de los bits


La imagen del reto expuesto (3*10^4 MB) se puede descargar desde Mega: 


Physical Evidentiary Item (Source) Information:
[Device Info]
 Source Type: Physical
[Drive Geometry]
 Cylinders: 3.824
 Tracks per Cylinder: 255
 Sectors per Track: 63
 Bytes per Sector: 512
 Sector Count: 61.440.000
[Physical Drive Information]
 Drive Model: Kingston DataTraveler 3.0 USB Device
 Drive Interface Type: USB
 Removable drive: True
 Source data size: 30000 MB
 Sector count:    61440000
 MD5 checksum:    00c97507dce5c61df3fd15a9db2e7b04
 SHA1 checksum:   321a693ab1060b960785fcff4b463a5c4d615e5c


Physical Evidentiary Item (Source) Information:
[Device Info]
 Source Type: Physical
[Drive Geometry]
 Cylinders: 3.824
 Tracks per Cylinder: 255
 Sectors per Track: 63
 Bytes per Sector: 512
 Sector Count: 61.440.000
[Physical Drive Information]
 Drive Model: Kingston DataTraveler 3.0 USB Device
 Drive Interface Type: USB
 Removable drive: True
 Source data size: 30000 MB
 Sector count:    61440000
[Computed Hashes]
 MD5 checksum:    e3b13c355791d22b252794ec66096d8c
 SHA1 checksum:   c55f8ff4bf3d7e46feadb48d93f17543ac723a21


martes, 22 de octubre de 2013

Como recuperar la clave de producto de un SO Windows


En algunas ocasiones ante la imposibilidad de reparar un Sistema Operativo de MS Windows se ha optado con instalar el Sistema de nuevo conservando el SO antiguo a un directorio de seguridad.

El problema ocurre cuando el cliente no recuerda o no encuentra la clave del producto para proceder a activar el Sistema Operativo. ¿Qué podemos hacer? Tan fácil como acceder a la información de registro del Sistema antiguo y recuperar los valores de nuestra licencia:

Por ejemplo en el caso de un Windows 7 lo que debemos hacer es acceder al fichero "SOFTWARE" que encontraremos en la ruta del SO anterior que por defecto será:

c:\Windows.old\Windows\System32\config\SOFTWARE

Para tratar este fichero podemos emplear la herramienta de Mitec "MiTeC Windows Registry Analyser" cuya última versión 1.5.2 la podemos encontrar en:


La ejecutamos y cargamos el fichero SOFTWARE:

Nos vamos a la Clave: Microsoft - Windows NT - CurrentVersion y allí nos fijamos en el valor: "DigitalProductId" donde copiaremos los valores en Hexadecimal del 0x34 al 0x52, es decir 30 dígitos hexadecimales (15 bytes):

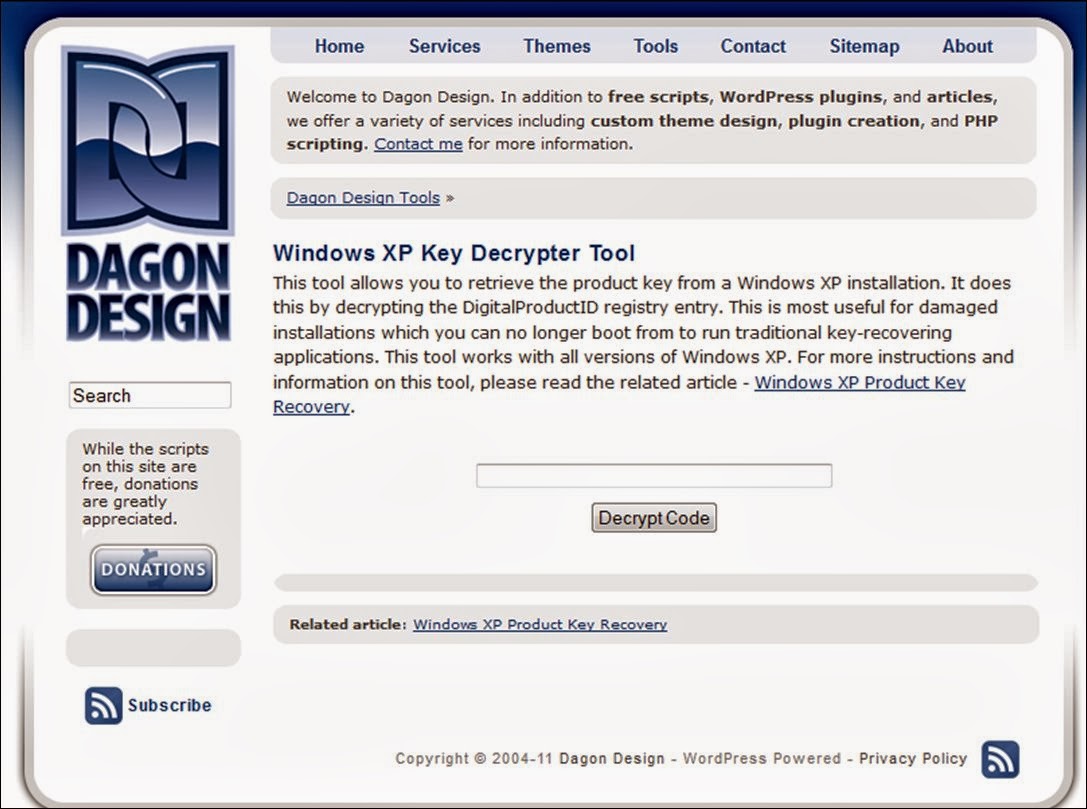
En estos 15 bytes de código cifrado está almacenada la clave de producto del SO, para visualizarla podemos emplear la herramienta Web: "http://www.dagondesign.com/tools/windows-xp-key-decrypter"


Otra forma más fácil es también con la herramienta de Mitec "MiTeC Windows Registry Recovery" cuya última versión 1.5.2 la podemos encontrar en http://www.mitec.cz/Downloads/WRR.zip.

La ejecutamos y cargamos el fichero SOFTWARE:


Y en el apartado: "Explorer tasks" - "Windows Installations" encontraremos ya descifrado el "Product Key"


martes, 1 de octubre de 2013

Recomendaciones básicas a tener en cuenta en un Peritaje Informático

1)  Entrevista previa antes de empezar y aceptar el caso. Obtener la máxima información sobre el mismo:
  • Fuentes: Gerente, abogados, técnicos, testigos, investigadores, testigos.
  • Escenario: Lugares, Hostings, Servidores, Wok Stations, dispositivos de almacenamiento, Ficheros, documentos, equipos virtualizados, Cloud Computing, Evidencias volatiles, ...
  • Seguridad: Backups, logs, Firewalls, IDS, eventos, ...

2)  Plan de trabajo: elaborar un plan de trabajo adecuado al caso y a los intereses del esclarecimiento de la verdad. Presentarlo a las personas responsables del caso para su aceptación.

3)  Elaborar, presentar y firmar por las partes un documento "Encargo del Servicio" para garantizar las posibles responsabilidades de ambas partes de las actuaciones con la información, equipos y metodología utilizada .

4)  Durante todo el caso acompañar al análisis de un documento (bitácora) donde se debe plasmar los estados de las evidencias, procedimientos posibles a aplicar, procedimientos elegidos (especificando herramientas, parámetros y opciones) y el porqué de esta elección, resultados obtenidos, estado de la evidencia después de su aplicación, hashes obtenidos, …

5)  Adquisición de las evidencias con las debidas garantías legales e inicio/continuación de la cadena de custodia. Preservación de las evidencias para su posterior cotejo.

6)  Obtener las palabras/sentencias claves de acorde al caso (nombres, direcciones, nicks, cuentas, ficheros, identificadores, empresas, dominios, …) así como los instantes temporales relacionados con el caso.

7)  Obtener, analizar y ordenar la información obtenida en relación a las búsquedas efectuadas, sin obviar aquellas que no resulten favorables a los intereses del cliente. El Peritaje debe ser lo más objetivo, completo y certero que sea posible, debiendo primar la garantía de independencia y plasmando las conclusiones sin ninguna injerencia de las partes.

8)  Analizar y obtener patrones de conductas y cotejarlo con las sospechas de actuaciones por aquellas personas presumiblemente detrás de la acción. Analizar posible coherencias/incoherencias  en la información. Analizar desde diversas ópticas los resultados. Evaluar la posibilidad de técnicas anti-forenses y detectar si han sido utilizadas.

9)  Retroalimentar el caso a medida que se va obteniendo información para plantearse otras vías de análisis o nuevas consultas o reconstrucciones de las anteriores consultas realizadas.

10) Construir un informe completo, técnico, objetivo y con unas conclusiones claras y concisas que den solución a las cuestiones del caso. No se deben utilizar apreciaciones ni verdades a medias, valorando y acotando los rangos de validez de las afirmaciones. Aquellos documentos/resultados que por su extensión o complejidad impida una correcta plasmación dentro del documento escrito y las herramientas/scripts que hayamos elaborado se deberán acompañar en formato digital como anexos al informe.

11) Exponer y explicar el informe ante los abogados e investigadores y apoyar técnicamente a éstos para el resto de su trabajo en relación al esclarecimiento de los hechos. Se puede desprender del resultado del peritaje la necesidad de solicitar al Juzgado pruebas anticipadas como la petición a Proveedores de Internet de identificación de direcciones de IP.

12) Con el abogado y de cara al juicio explicarle que tipo de preguntas debe realizar para poder exponer las conclusiones halladas en el peritaje.

13) Previo al juicio estudiar de nuevo el caso, procedimientos realizados, conclusiones obtenidas y el porqué del método seguido en el mismo.

14) En el juicio llevar una copia del informe y la bitácora, pudiéndose acompañar de medios técnicos para apoyar las respuestas de los resultados. Contestar a las preguntas de la forma más clara, correcta y concisa y, ante cualquier duda, releer el informe y las notas antes de contestar de forma distinta o incorrecta faltando a la verdad.

15) Obtener del caso juicio, tanto de las críticas/replicas por parte de los abogados como de los contra-peritajes efectuados y el resultado de la sentencia un "feedback" para su aplicación y mejora de acción en el próximo caso a realizar.

miércoles, 29 de agosto de 2012

HACKING DE HDD DE UN TOSHIBA SATELLITE PRO T110-11M PROTEGIDO MEDIANTE PASSWORD DE BIOS Y DE DISCO DURO NO CONOCIDOS CON EL FIN DE REALIZAR "COMPUTER FORENSICS"

HARDWARE:
• Notebook Toshiba Satellite Pro T110-11M
• HDD: Toshiba MK3263GSX (HDD2H23 V UL01 T) 320GB

CLONADO:
• El disco es inaccesible a través de la herramienta para la copia y adquisición de imágenes "Image Masster Solo III Forensic"
• El intento de realizar la clonación a través de distintas herramientas de adquisición lógica forensics dan el mismo resultado de imposibilidad de acceder al sistema de particiones del disco y ni siquiera al disco físicamente.
• La tecnología del equipo como la del disco duro así como el resultado de las pruebas de adquisición es compatible con protección de Password de HDD.

PRUEBAS NEGATIVAS ANULACIÓN DE LA SEGURIDAD:
• El intento de acceder a la BIOS Phoenix SecureCore del equipo para ver las opciones de seguridad es infructuoso por tener el equipo activado protección de acceso a la BIOS por password tanto como usuario como administrador.
• La prueba de las distintas contraseñas por defecto de la marca Toshiba así como las de la BIOS Phoenix es infructuosa.
• Se adquiere un disco similar a la evidencia Toshiba MK3263GSX (HDD2H23 V UL01 T) 320GB si bien aunque el PBC es a simple vista idéntico presenta en la placa base alguna diferencias de referencias impresas:

- en la evidencia
(G002439-0A) (FKN79A A002439-0 A) (MDK339V-0W)

- en el adquirido
(G002439-0A) (FKN79A A002439-0 A) (HannStar JMV-6 96V-0)
• El intercambio de PBC entre los dos HDD hacen ambos inaccesibles al intentar el montaje con sonidos propios de no acceso correctamente a los platos del disco.

HACKING:
• Se resetea el password de la BIOS del equipo a través de cortocircuitear el jumper G1 20 segundos (accesible al despegar la pegatina detrás de la RAM) con el equipo conectado a corriente y el otro extremo del cable al punto de soldadura lateral.


• Una vez eliminado el password de administración de la BIOS del equipo se debe proceder a eliminar la contraseña del disco duro.
• Se examina el disco a analizar el cual tiene activada la protección HDD/SSD Password Select: "User Only" no siendo posible acceder a la opción HDD/SSD Password Select.
• Se cambia el disco analizar por el adquirido, el cual evidentemente no está protegido, y ahora ya es posible acceder a esa opción activando en HDD/SSD Password Select: "User+Master".
• Después se accede a Master Password y en este status que nos pide que entremos la contraseña, desconectamos el HDD en caliente del equipo y conectamos el disco evidencia.


• Activamos un Master Password cualquiera contestándonos que los cambios han sido guardados.

• Accedemos de nuevo Master Password y cambiamos la contraseña dando a ENTER sin introducir ningún valor en los tres campos contestándonos que los cambios han sido guardados.
• Ahora se accede a HDD/SSD Password Select seleccionando: "User Only".
• Y ahora en User Password nos presentará la posibilidad de entrar el password que queramos, damos al ENTER sin introducir ningún valor y nos dará cambio realizado y ya tenemos el disco duro sin protección.


• En este punto desconectamos el disco y ya lo tenemos preparado para poder realizar con el clonado con la herramienta que queramos, dado que las particiones del mismo ya serán visibles y accesibles.
Web Statistics